 Porti automatizzati sotto attacco informatico: impatti su container, trasporti e supply chain
Attacchi informatici nei porti automatizzati: un rischio emergente
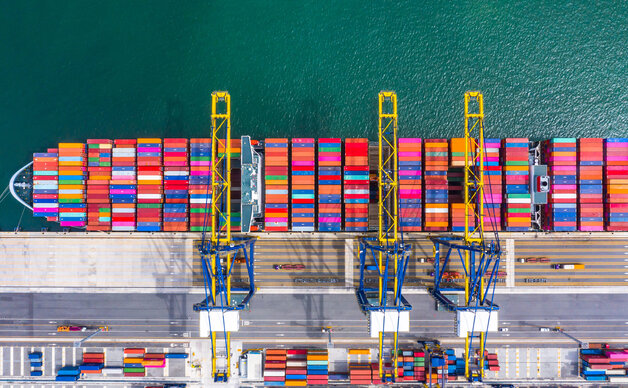
Negli ultimi anni, l’automazione ha rivoluzionato la gestione dei porti, incrementando l’efficienza nel carico, scarico e stoccaggio dei container. Tuttavia, l’interconnessione e la digitalizzazione crescente dei sistemi portuali espongono le infrastrutture critiche a nuovi rischi, fra cui gli attacchi hacker ai sistemi che coordinano gru, container, varchi di accesso e assegnazione delle aree di stoccaggio.
Quando queste piattaforme vengono compromesse, gli impatti operativi si riflettono istantaneamente su tutta la catena logistica.
Conseguenze dell’hackeraggio sui terminal portuali automatizzati
Un attacco mirato ai sistemi di gestione portuale può bloccare la movimentazione dei container influenzando vari livelli:
- Impossibilità di movimentazione container: gru e sistemi robotizzati non ricevono le istruzioni corrette o vengono disabilitati, paralizzando le operazioni di carico e scarico.
- Congestione veicolare: camion in attesa ai varchi di accesso generano code e ritardi nell’ingresso e nell’uscita dei mezzi pesanti, comprimendo ulteriormente la capacità di gestione.
- Ritardi navali e di programmazione: navi in porto o in rada attendono il completamento delle operazioni, dilatando i tempi di permanenza e aumentando i costi.
- Effetti a cascata sulla supply chain globale: lo stallo in un terminal si riflette lungo la catena di approvvigionamento, causando mancate consegne, interruzioni produttive e impatti economici sia sul trasporto che su fornitori e clienti finali.
Strategie per mitigare i rischi e proteggere i sistemi portuali
Le organizzazioni devono adottare un approccio multidisciplinare per aumentare la resilienza dei terminal automatizzati:
- Cybersecurity integrata: implementazione di firewall, sistemi di rilevamento intrusioni e monitoraggio continuo dei dati operativi per identificare e bloccare tempestivamente le minacce.
- Backup e recovery operativi: piani di continuità e sistemi alternativi manuali o semiautomatici per consentire almeno funzioni essenziali durante l’interruzione dei sistemi digitali.
- Formazione specializzata: investimenti in formazione tecnico-specialistica per gli operatori di terminal e gli addetti alla sicurezza IT per affrontare scenari di crisi informatica.
- Collaborazione e standardizzazione: coordinamento con autorità portuali, armatori e partner logistici per sviluppare protocolli comuni di gestione degli incidenti.
Implicazioni per la gestione e le operations logistiche
Per i manager logistici e responsabili di supply chain, è fondamentale riconoscere l’impatto critico di questi eventi sugli indicatori di performance e pianificare strategie di mitigazione:
- Monitoraggio KPI: tempi di attesa camion, tasso di utilizzo gru, turnaround navale, e velocità di throughput container devono essere attentamente analizzati per rilevare anomalie.
- Flessibilità e diversificazione: alternative logistiche come l’uso di terminal intermodali o modalità di trasporto alternative possono ridurre la dipendenza da un singolo punto critico.
- Pianificazione di scenari: sviluppare piani di contingenza con scenari di interruzione IT aiuta a limitare l’impatto operativo e finanziario.
In questo contesto risulta prezioso comprendere le caratteristiche e tecnologie dei terminal intermodali, per sviluppare flussi alternativi e più sicuri.
L’evoluzione dei sistemi automatizzati e la sicurezza informatica
La gestione automatizzata in porto presuppone l’utilizzo di software avanzati, reti di comunicazione e sensoristica complessa, ambiti nei quali la sicurezza informatica non può essere trascurata. Investire in sistemi all’avanguardia, come quelli impiegati da aziende specializzate nella automazione di precisione, può assicurare livelli di protezione più elevati e favorire una rapida ripresa post attacco.
Inoltre, l’acquisizione di competenze specifiche è fondamentale: conoscere ruoli e responsabilità nella movimentazione container aiuta a identificare i punti deboli e adattare i protocolli di sicurezza in funzione delle specificità operative.
FAQ
Quali sono i componenti principali dei sistemi portuali automatizzati vulnerabili agli attacchi?
Le gru a controllo computerizzato, i sistemi di gestione del terminal (TOS), le reti di comunicazione wireless e le interfacce di accesso varchi sono i principali punti sensibili agli attacchi informatici.
Come impattano i ritardi portuali sulla supply chain globale?
Situazioni di blocco nei terminal portuali generano ritardi nei carichi verso destinazioni finali, causando rotture di stock, aumenti di costi logistici e difficoltà nelle pianificazioni produttive a valle.
Quali azioni concrete può intraprendere un responsabile di magazzino per contribuire alla sicurezza?
Può promuovere la formazione del proprio team sulla cyber awareness, collaborare con i reparti IT per test di sicurezza operativi e proporre simulazioni degli eventi di crisi per migliorare i processi di risposta.
Esistono soluzioni tecnologiche consigliate per migliorare la resilienza dei porti?
Sì. Sistemi di backup automatici, reti segmentate con firewall avanzati, monitoraggio in tempo reale tramite intelligenza artificiale e protocolli di sicurezza certificata sono tra le soluzioni efficaci.