 Magazzini automatici hackerati: rischio concreto per la logistica moderna?
Introduzione al rischio informatico nei magazzini automatici
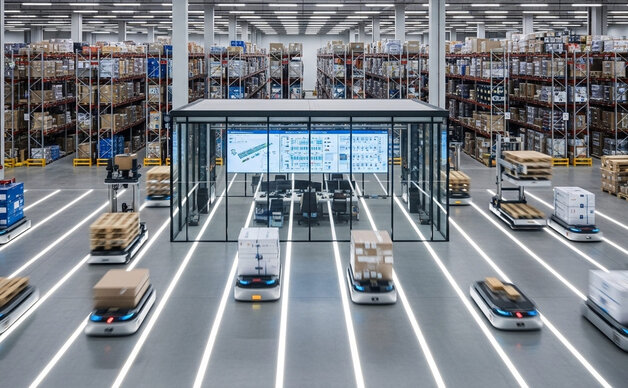
I magazzini automatici rappresentano oggi una componente essenziale nella gestione efficiente della supply chain e delle operations aziendali. Con l’aumento della digitalizzazione e dell’automazione, cresce parallelamente la dipendenza dai sistemi di controllo e gestione informatizzati. Questa evoluzione espone però tali impianti a nuovi rischi, tra cui la possibilità di attacchi informatici mirati ad hackerarli con conseguenze significative per la continuità operativa e la sicurezza.
Dunque, la domanda è: magazzini automatici hackerati rappresentano una reale minaccia o rimangono ancora una teoria fantascientifica? In questo articolo analizziamo i rischi, le vulnerabilità e le strategie di protezione indispensabili per i responsabili logistici e della supply chain.
Perché i magazzini automatici sono un obiettivo appetibile
Un magazzino automatico utilizza sofisticati sistemi di automazione integrati con software di gestione (Warehouse Management System, WMS) che controllano stock, movimentazione delle merci e flussi operativi. Un attacco hacker può generare:
- Interruzioni nelle linee di picking e stoccaggio, con impatti diretti sulla produzione e spedizione.
- Manipolazione delle scorte, causando errori nelle quantità o nell’ubicazione degli articoli.
- Accesso non autorizzato a dati sensibili e strategici per la pianificazione della supply chain.
- Possibili danni fisici alle strutture robotizzate in caso di comandi malevoli.
In particolare, magazzini con elevato grado di automazione, come quelli verticali o miniload, sono ancor più vulnerabili a compromissioni informatiche dovute alla loro complessa integrazione tecnologica.
Le principali vulnerabilità dei sistemi di automazione
L’automatizzazione avanzata non è immune da punti deboli che possono essere sfruttati da attori malevoli:
- Sistemi IT e OT poco isolati: spesso le reti informatiche (IT) e operative (OT) non sono adeguatamente separate, facilitando la diffusione di attacchi da un sistema all’altro.
- Software obsoleto o non aggiornato: la mancata applicazione tempestiva di patch di sicurezza espone i controlli automatici a vulnerabilità note.
- Gestione non rigorosa degli accessi: password deboli o mancata autenticazione multifattoriale facilitano infiltrazioni interne o esterne.
- Processi di monitoraggio insufficienti: la scarsa capacità di rilevare attività anomale può ritardare il blocco di un attacco.
Considerando queste criticità, la possibilità di attacchi ai magazzini automatici è una realtà concreta, soprattutto negli ambienti dove non si adottano strategie di cyber security integrate e aggiornate.
Impatto operativo e strategico di un attacco hacker
Un’attività malevola ai sistemi di magazzino può compromettere significativamente le operations aziendali:
- Interruzione delle catene di fornitura: magazzini fermi o malfunzionanti bloccano la disponibilità di materiali e prodotti, con ripercussioni anche sul cliente finale.
- Aumento dei costi operativi: interventi di ripristino, gestione manuale straordinaria e penali da ritardi si traducono in spese impreviste.
- Perdita di dati e danni reputazionali: la fuga di informazioni critiche indebolisce la posizione competitiva e genera sfiducia tra stakeholder.
- Impatto sulla sicurezza fisica: il controllo malevolo di robot e impianti automatici può creare incidenti sul lavoro o danni fisici agli asset.
Per questi motivi, la gestione del rischio informatico è indispensabile per ogni manager coinvolto nella supply chain.
Strategie efficaci per la protezione dei magazzini automatici
Per mitigare il rischio di hackeraggio negli ambienti di automatizzazione del magazzino, si devono mettere in atto misure strutturate e integrate:
- Segmentazione delle reti IT e OT per limitare la superficie di attacco e monitorare i traffici sospetti.
- Aggiornamenti regolari e gestione patch per mantenere i sistemi protetti dalle vulnerabilità conosciute.
- Autenticazione forte e controllo degli accessi sull’intero ecosistema digitale del magazzino.
- Implementazione di sistemi di rilevamento e risposta agli incidenti per intervenire tempestivamente in caso di anomalia.
- Formazione continua per operatori e responsabili sulla sicurezza informatica e sulle best practice in ambito di automazione.
La collaborazione tra IT, operations e supply chain management si rivela cruciale per costruire una difesa convincente ed efficace contro le minacce informatiche attuali.
Aprire alla digitalizzazione senza sottovalutare la sicurezza
La digitalizzazione dei magazzini automatici apre grandi opportunità in termini di efficienza, sostenibilità e innovazione, come evidenziato da realtà che adottano soluzioni di alto livello tecnologico e sostenibile. Tale scenario invita però a sviluppare competenze avanzate, sia tecniche che manageriali, nel controllo e protezione degli asset digitali integrati. Percorsi formativi specifici per responsabili logistici e operations manager possono facilitare questo salto qualitativo indispensabile allo sviluppo del magazzino del futuro.
Per approfondire le soluzioni tecnologiche e le applicazioni innovative nella gestione dei magazzini automatici, consigliamo la lettura di contenuti aggiornati come il ruolo del sistema AWM nell'automazione e le sfide verso la sostenibilità nei magazzini automatici.
FAQ
È realmente possibile che un hacker prenda il controllo di un magazzino automatico?
Sì, esistono casi documentati di attacchi informatici a infrastrutture industriali automatizzate, anche se il livello di complessità e protezione varia molto da azienda ad azienda.
Quali sono le prime azioni da implementare per limitare questo rischio?
Separare le reti IT da quelle operative, aggiornare costantemente i software, rafforzare la gestione degli accessi e adottare sistemi di monitoraggio sono le misure prioritarie.
Chi deve occuparsi della sicurezza informatica nei magazzini automatici?
La sicurezza deve essere un impegno congiunto di IT, responsabili di magazzino e supply chain, con un coinvolgimento attivo del management.
Quali competenze sono necessarie per gestire questi rischi?
Competenze in cyber security, automazione industriale e gestione della supply chain sono fondamentali e possono essere acquisite tramite formazione specializzata.