 Locker per pacchi hackerati: impatto su consegne e ritiri in logistica
Il ruolo dei locker per pacchi nella supply chain moderna
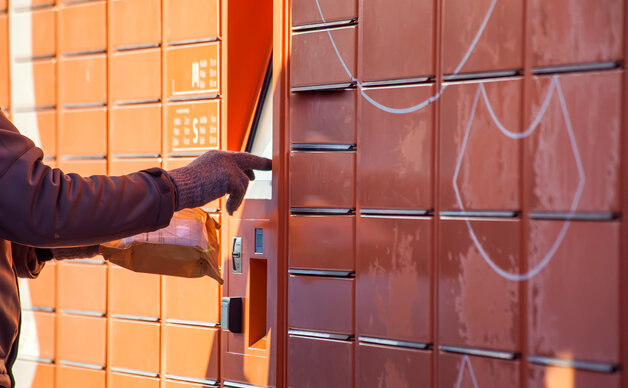
I locker per pacchi sono diventati elementi essenziali nelle strategie di consegna dell'ultimo miglio, offrendo flessibilità e sicurezza nella logistica urbana e aziendale. Permettono ai clienti di ricevere o ritirare spedizioni in autonomia, riducendo i tempi di attesa e ottimizzando la gestione delle consegne soprattutto in contesti urbani ad alta densità.
Cosa succede in caso di attacco hacker ai sistemi dei locker
Un attacco informatico su questi sistemi può compromettere l'accesso remoto ai locker o addirittura alterare dati critici, con conseguenze immediate come:
- Interruzione delle operazioni di consegna e ritiro: utenti e operatori non riescono ad aprire i locker o a tracciare le operazioni.
- Ritardi e accumuli di pacchi: la mancata accessibilità costringe a soluzioni manuali o alternative più lente, impattando l'efficienza complessiva.
- Rischi di sicurezza e perdita di fiducia: potenziali furti o danneggiamenti e preoccupazione del cliente sul trattamento delle proprie informazioni e merci.
Implicazioni nella gestione logistica e nel livello di servizio
Il malfunzionamento dei locker influisce direttamente sul livello di servizio garantito ai clienti. In un contesto di supply chain, dove l'affidabilità e puntualità sono parametri fondamentali, un'interruzione simile può compromettere aspettative e contratti. A livello operativo, ciò richiede:
- Ridispiegamento di corrieri per consegne a domicilio o punti di ritiro alternativi.
- Incremento delle comunicazioni proattive al cliente per gestione e mitigazione del problema.
- Coinvolgimento dei reparti IT per ripristinare i sistemi e rafforzare la sicurezza informatica.
Inoltre, aziende con una supply chain complessa potrebbero vedere impatti a cascata, come rallentamenti nelle sequenze di approvvigionamento o problemi nel coordinamento tra magazzini e distributori locali.
Strategie di protezione e gestione del rischio
Per prevenire o ridurre l'impatto di attacchi hacker ai locker, le organizzazioni devono integrare la cybersecurity come componente chiave della gestione logistica:
- Audit continuo e penetration test: verificare regolarmente la robustezza dei sistemi informativi legati ai locker.
- Implementazione di sistemi di monitoraggio automatici: per individuare accessi sospetti o anomalie in tempo reale.
- Piani di emergenza e continuità operativa: definire procedure alternative per consegna e ritiro in caso di malfunzionamento.
- Formazione del personale e sensibilizzazione: sviluppare competenze tecniche e operative per affrontare situazioni critiche.
Risultati efficaci derivano dall’integrazione armonica tra sistemi IT, operations logistiche e pianificazione, garantendo livelli di servizio adeguati anche in situazioni eccezionali, come descritto nell’articolo L’integrazione o l’armonia tra i sistemi.
Impatto sulle performance di supply chain e opportunità formative
Il disservizio causato da un attacco hacker può far emergere criticità nella pianificazione delle risorse e nella capacità di risposta rapida, influenzando metriche fondamentali come l'On-Time Delivery e la Customer Satisfaction. Investire in tecnologie di monitoraggio e pianificazione a capacità finita aiuta a migliorare la resilienza operativa, come approfondito qui: Pianificazione a capacità finita per l’ottimizzazione del livello di servizio.
Per le figure professionali coinvolte in queste situazioni, sviluppare competenze trasversali in cybersecurity applicata alla logistica e al management della supply chain è oggi indispensabile. I corsi di formazione specialistica permettono di approfondire queste tematiche e migliorare la preparazione agli eventi di rischio.
Conclusioni
Un attacco hacker ai locker per pacchi può compromettere gravemente le operazioni di consegna e ritiro, con ripercussioni sulla qualità del servizio e la soddisfazione cliente. Integrare tecnologie avanzate, piani di continuità operativa e formazione mirata è essenziale per mantenere livelli di servizio efficaci e garantire la resilienza della supply chain in un ambiente sempre più digitalizzato.
FAQ
Quali sono le principali cause di vulnerabilità dei locker per pacchi?
Le vulnerabilità spesso derivano da sistemi informatici non aggiornati, password deboli, mancata segmentazione delle reti e assenza di sistemi di monitoraggio proattivi.
Come si può mitigare il rischio di disservizi in caso di attacco hacker?
Attraverso piani di emergenza che prevedano modalità alternative di ritiro/consegna, backup dei dati e formazione del personale per una risposta rapida ed efficace.
In che modo l’attacco ai locker influisce sul livello di servizio logistico?
Il blocco o il ritardo nelle consegne e nei ritiri riduce la puntualità e la disponibilità del servizio, con possibile perdita di fiducia da parte del cliente e aumento dei costi operativi.
Quali figure professionali dovrebbero essere coinvolte nella prevenzione di questi attacchi?
IT security manager, responsabili logistica, supply chain manager e operations manager devono lavorare in sinergia per individuare e risolvere le vulnerabilità.
Esistono tecnologie specifiche per proteggere i locker?
Sì, soluzioni di autenticazione multifattoriale, monitoraggio in tempo reale, blockchain per la tracciabilità e sistemi di rilevazione anomalie sono alcune delle tecnologie adottabili.